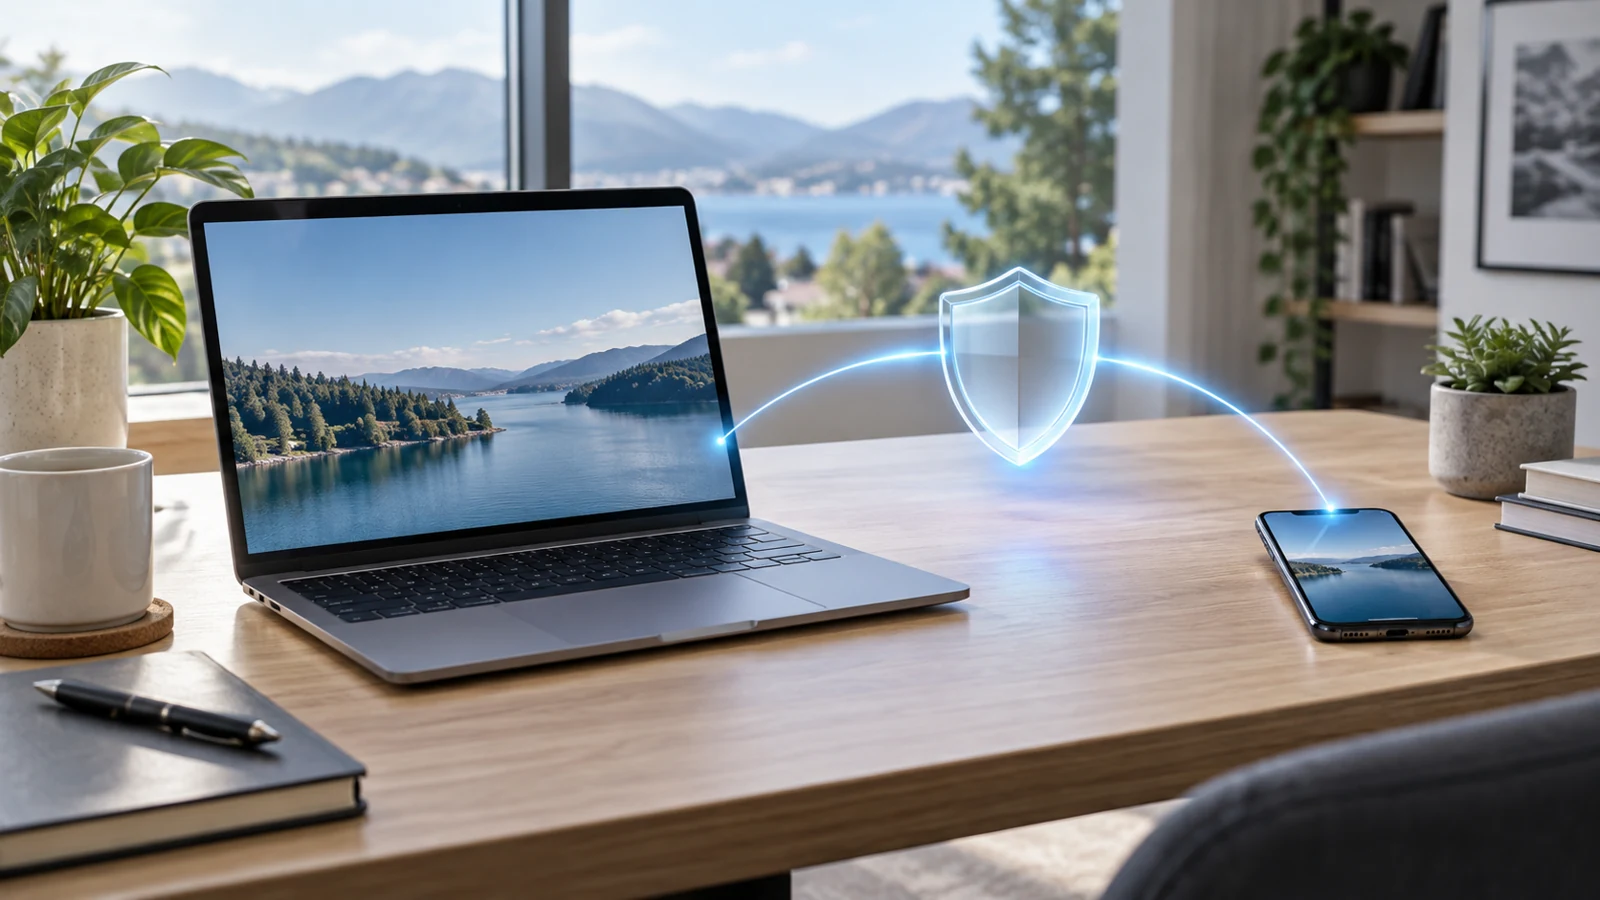
很多人会混淆VPN和HTTPS的作用,两者分别在网络传输的不同层级提供安全能力,不存在谁完全替代谁的情况,各自对应完全不同的实际使用场景,选错了不仅达不到预期效果,还可能带来不必要的安全风险。
企业内网资源远程访问场景
这个场景的核心需求是让不在公司物理园区的员工,能像坐在公司工位上一样访问内部的OA、代码仓库、财务系统这类根本没有对外公网发布的服务。HTTPS本身完全做不到这类需求,因为这些内部服务的IP段根本不在公网路由里,就算你知道服务地址也无法直接连通。
远程员工借助VPN加密隧道接入企业内网访问未公开发布的内部资源
这里VPN的职责是在用户设备和企业内网的VPN网关之间,先打通一条专属的加密隧道,用户所有访问内网地址的流量都会被封装在这条隧道里转发,相当于把你的设备临时接入企业内网的专属网段。
你可以做一个简单的只读验证,连接企业VPN之后,打开系统自带的路由表查看工具,就能看到新增了指向企业内网网段的路由条目,断开VPN之后这条路由就会自动消失,全程不会修改你原有访问公网服务的默认配置。
公共WiFi下访问普通互联网服务场景
你在咖啡馆、机场这类开放公共网络里刷网页、用日常手机APP的时候,不需要特意开启VPN,绝大多数主流网站和应用现在都已经默认部署了HTTPS加密能力。
HTTPS的职责是在用户设备和目标网站的服务器之间,单独给当前这一个业务连接做加密,哪怕公共WiFi里有人恶意抓包,也只能看到你连了哪个服务商的公网地址,看不到你传输的聊天内容、支付密码这类明文数据。
你可以做对应的只读验证,打开浏览器随便访问一个主流公共站点,点击地址栏前面的小锁图标,就能看到当前站点的HTTPS证书信息,确认当前连接处于加密状态,闪电整个过程不需要额外安装任何客户端软件。
跨境访问公开商用服务场景
如果你的工作需要访问境外的公开行业站点、海外云服务控制台,这类服务本身已经部署了HTTPS加密,但因为跨地域公网链路的问题,直接访问会出现卡顿、丢包甚至无法连通的情况。
这个场景下合规的商用跨境专线类VPN服务,职责是把你访问对应境外服务的流量,通过专门优化的链路转发,既保证传输全程加密,闪电也能解决公网跨地域链路不稳定的问题。这里HTTPS只负责单条业务连接的内容加密,解决不了底层链路不通畅的问题。
两者不可互相替代的功能边界
如果你试图用仅支持HTTPS的代理服务,访问完全不对外暴露的企业内网资源,哪怕代理本身的加密强度再高,闪电加速器设备安装要求也根本找不到内网服务的路由路径,不可能连接成功。
反过来如果你访问国内普通公开站点的时候特意开启了全局VPN,相当于所有流量都多了一层额外转发链路,不仅不会提升访问速度,反而可能增加访问延迟,部分站点的HTTPS证书校验还可能因为中间转发节点的配置异常弹出安全警告。