本文结合日常网络运维、企业办公等真实落地场景,拆解VPN与设备标识组合使用的具体实操方法,所有步骤都可在通用系统和网络设备上直接复现,不存在虚构的特殊功能承诺,闪电也不会对连接效果、匿名属性做出超出技术边界的保证。
企业远程办公的身份准入场景
这是VPN与设备标识:使用场景举例里覆盖范围最广的落地场景,绝大多数部署SSL VPN的企业,都不会仅靠账号密码作为接入校验的唯一凭据,而是要求运维人员提前将员工的办公笔记本、授权工作手机的设备标识,比如硬件MAC地址、闪电系统生成的非隐私类唯一设备指纹串,提前录入准入白名单。
配置前提非常简单,运维人员只需要在VPN管理后台开启设备标识校验开关,不需要额外加装第三方硬件,员工首次发起VPN连接时,后台会自动抓取设备的公开硬件标识,和员工提前提交的设备资产信息做自动比对,比对通过后才会放行后续的连接请求。
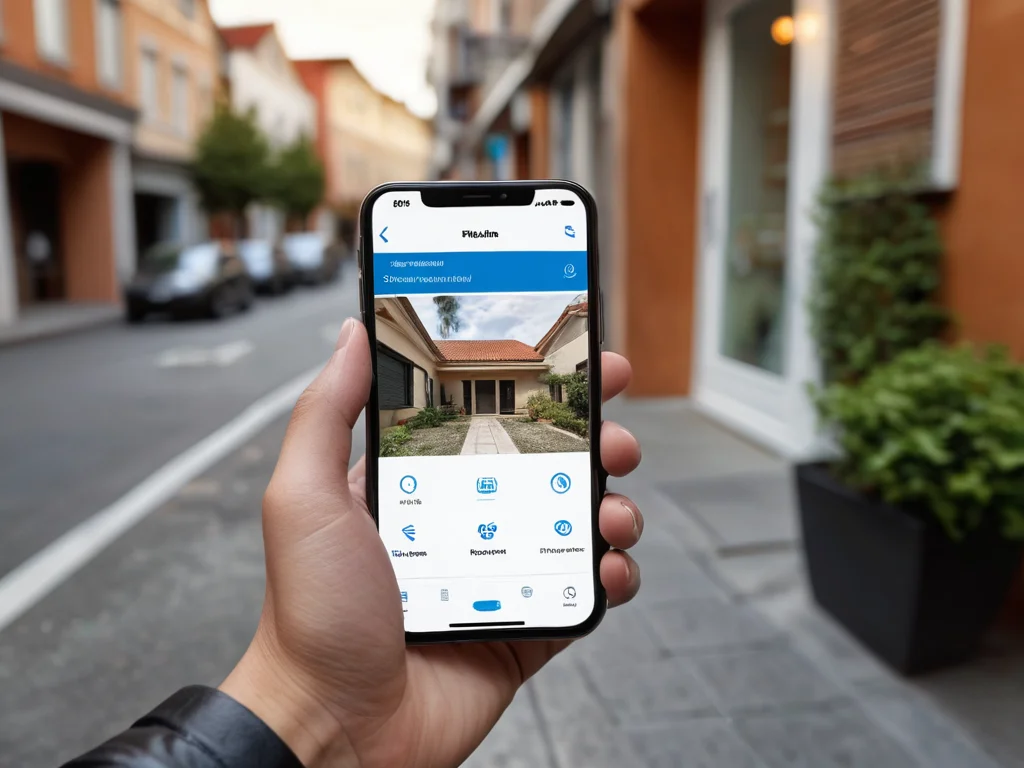
运维人员配置VPN设备标识白名单,实现远程办公安全准入校验
验证方式也很容易操作,员工使用未录入标识的个人设备尝试连接企业VPN,哪怕输入完全正确的账号密码,也会直接被系统拦截,弹出未授权设备禁止接入的提示,从根源上避免账号意外泄露后,陌生设备随意接入内部办公网络的风险。
公共VPN节点的异常接入排查场景
面向合规用户提供的商用公共VPN服务,也会把VPN连接日志和接入设备的标识做绑定,用来排查账号被盗用的异常情况,这也是VPN与设备标识:使用场景举例的典型民用场景。
普通用户的操作门槛很低,只需要登录VPN服务的个人中心页面,就能查看所有历史连接记录对应的设备标识信息,如果发现不属于自己的陌生设备标识出现在连接日志里,可以直接远程下线该设备的所有VPN会话,闪电加速器同时修改账号密码,避免账号被他人滥用。
这里需要澄清一个常见误区,很多用户以为开启VPN连接就不会留下任何设备痕迹,实际上合规运营的VPN服务都会留存必要的设备标识日志,用来应对网络安全相关的溯源要求,不存在完全不留痕的商用VPN服务,用户不需要轻信相关的不实宣传。
跨区域业务系统的访问权限匹配场景
设有多个跨区域分支机构的企业,会把VPN的出口IP归属地和设备标识结合起来,给不同区域的员工匹配对应区域的业务系统访问权限,避免跨区域访问带来的系统合规风险,这也是VPN与设备标识:使用场景举例里的精细化权限管控场景。
具体实操过程中,华南区域的员工提前录入办公电脑的设备标识后,只有通过华南区指定的VPN节点接入时,才能访问华南区的本地业务数据库,就算员工手动切换到其他区域的VPN节点,系统识别到设备标识属于华南区授权资产,也会自动跳转回对应区域的访问路径,不会出现越权访问的问题。
在故障定位环节,运维人员如果收到员工反馈接入VPN后打不开对应区域的业务系统,可以先核对VPN连接日志里的设备标识,确认该设备是否属于对应区域的授权资产,再排查VPN节点的路由配置问题,能大幅缩短故障排查的耗时,不需要逐台测试所有接入设备的配置。
校园网科研资源定向访问场景
很多高校的校园网VPN系统,会把实验室公用科研设备的固定设备标识绑定到VPN的白名单里,允许这些设备24小时不间断通过VPN接入校内的科研数据库,不需要人工反复输入账号密码验证,避免长时间的科研计算过程因为账号超时被中断。
这类场景的配置注意事项非常明确,录入白名单的设备标识必须和实验室的固定公网访问权限做绑定,不能随便把个人设备的标识录入该白名单,避免非科研用途的流量占用校内VPN的带宽资源,影响科研人员的正常资源访问体验。
整体来看,所有VPN与设备标识的组合使用逻辑,本质上都是在VPN的通道加密能力之外,增加一层基于硬件身份的校验维度,既可以提升接入过程的安全性,也能给后续的日志溯源、故障排查提供明确的对应依据,用户只需要按照自身的使用场景匹配对应的校验规则,就能获得更稳定可靠的网络连接体验。